
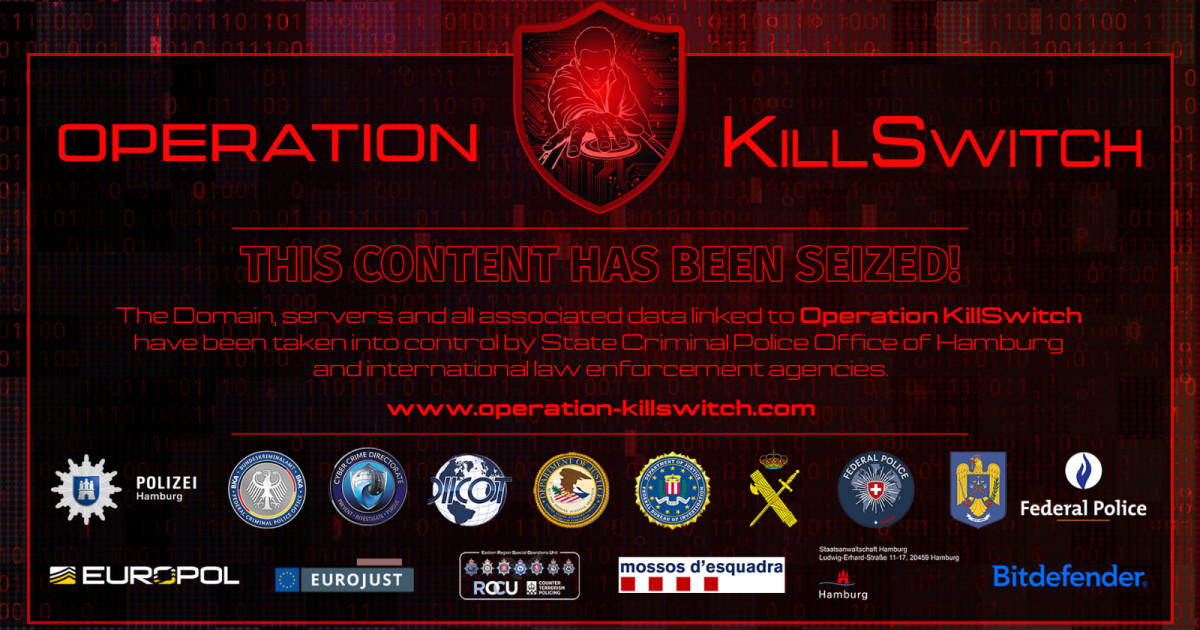
Un bărbat de 24 de ani a fost reținut de DIICOT în cadrul unei operațiuni internaționale de amploare, denumită Killswitch, menită să destabilizeze gruparea KillSec. Această rețea de criminalitate informatică se specializa pe furtul de date, revânzarea acestora către terți și șantajarea victimelor. Ancheta implică autorități din opt state, printre care Germania, Marea Britanie, SUA, Belgia, Grecia, Spania și Finlanda, colaborând pentru a demonta infrastructura tehnică a grupării.
Conform comunicatului emis de DIICOT, în luna octombrie 2023, inculpatul și ceilalți membri ai grupării au acționat într-un grup infracțional organizat, cu caracter transfrontalier. Aceștia au construit o infrastructură tehnică specifică pentru accesarea și transferul neautorizat de date, configurând succesiv servere de comandă și control. Pentru gestionarea operațiunilor, membrii grupării utilizau un furnizor global de cloud computing, asigurându-și astfel capacitatea de a opera pe scară largă.
Modus operandiul grupării KillSec consta în identificarea vulnerabilităților sistemelor informatice și achiziționarea de credențiale de acces de pe Darknet. După ce accesează ilegal sistemele, membrii exfiltrau datele și contactau victimele cu amenințarea că vor publica informațiile online sau le vor vinde altor grupări dacă nu primesc o răscumpărare în criptomonedă. Pentru a demonstra controlul asupra datelor, atacatorii trimiteau victimelor mostre din propriile lor informații sau link-uri către site-uri unde acestea erau publicate.
În cadrul acțiunilor desfășurate pe teritoriul României, procurorii au efectuat percheziții în București și Vaslui, unde au reușit să ridice dispozitive de stocare a datelor. Fiecare membru al grupării folosea un alias specific în mediul online și comunica exclusiv prin intermediul unor mesagerii criptate pentru a evita detectarea. Autoritățile au reușit, de asemenea, să preia controlul asupra site-ului utilizat de grupă, examinând probele digitale și urmărind fluxurile de criptomonede.
Investigația a început în anul 2025, sub egida Eurojust, prin formarea unei echipe comune de anchetă între România și Belgia. Ulterior, acest proces a fost extins către Germania și Grecia, până când a inclus și alte state europene și autorități din SUA. În acest proces de coordonare internațională au fost implicate și două companii private, ajutând la producerea unor rapoarte detaliate despre activitățile grupării prin intermediul Centrului European pentru Criminalitate Cibernetică.
Aceste tipuri de anchete complexe reflectă creșterea riscurilor în spațiul cibernetic, unde grupările organizate utilizează tehnologii avansate pentru a compromite datele guvernamentale sau private. În contextul actual, securitatea digitală rămâne o prioritate pentru autoritățile europene, în special în fața atacurilor care folosesc infrastructuri de cloud și criptomonede pentru a ascunde urmele infracțiunilor transfrontaliere de mare amploare.